The Hackers Labs
Preguntas Frecuentes
👋 ¡Bienvenid@ a The Hackers Labs!
La plataforma líder en entrenamiento de ciberseguridad, desafíos prácticos y formación gratuita para la próxima generación de hackers éticos.
Aprende haciendo, en un entorno seguro y con una comunidad que te acompaña. 🧠💻
📝 Cómo registrarte
Crear tu cuenta es gratis y te lleva menos de un minuto.
- 1Entra en labs.thehackerslabs.com/register.
- 2Rellena tu nombre de usuario, tu correo electrónico y una contraseña (repítela para confirmarla), y acepta el aviso legal.
- 3Pulsa Crear Cuenta.
- 4Verifica tu correo: te llegará un enlace de verificación a la dirección que has indicado. Ábrelo para activar tu cuenta: sin verificarla no podrás acceder. Si no lo ves, mira en la carpeta de spam.
- 5Inicia sesión en labs.thehackerslabs.com/login y ya puedes empezar. 🚀
🚀 Primeros pasos (0–5 minutos)
Sigue estos pasos para empezar rápidamente:
- 📜 Lee las normas de la plataforma antes de comenzar para entender las reglas y buenas prácticas.
- 🔑 Crea tu cuenta y accede al panel principal.
-
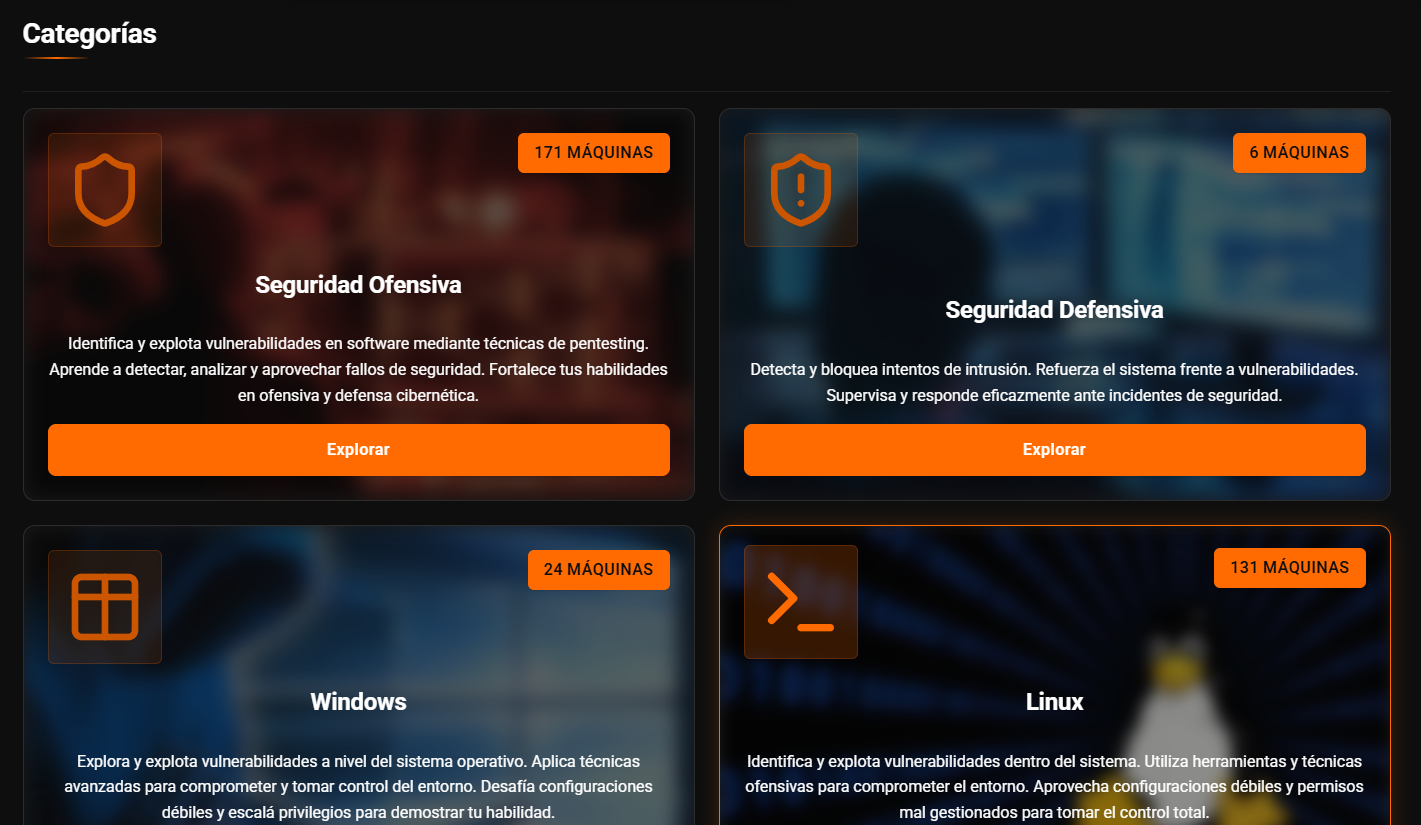
🧭 Explora las categorías y niveles disponibles. Encontrarás retos de Active Directory,
Linux, Android, OSINT,
Reversing, Forense, IA y más:
Ver categorías
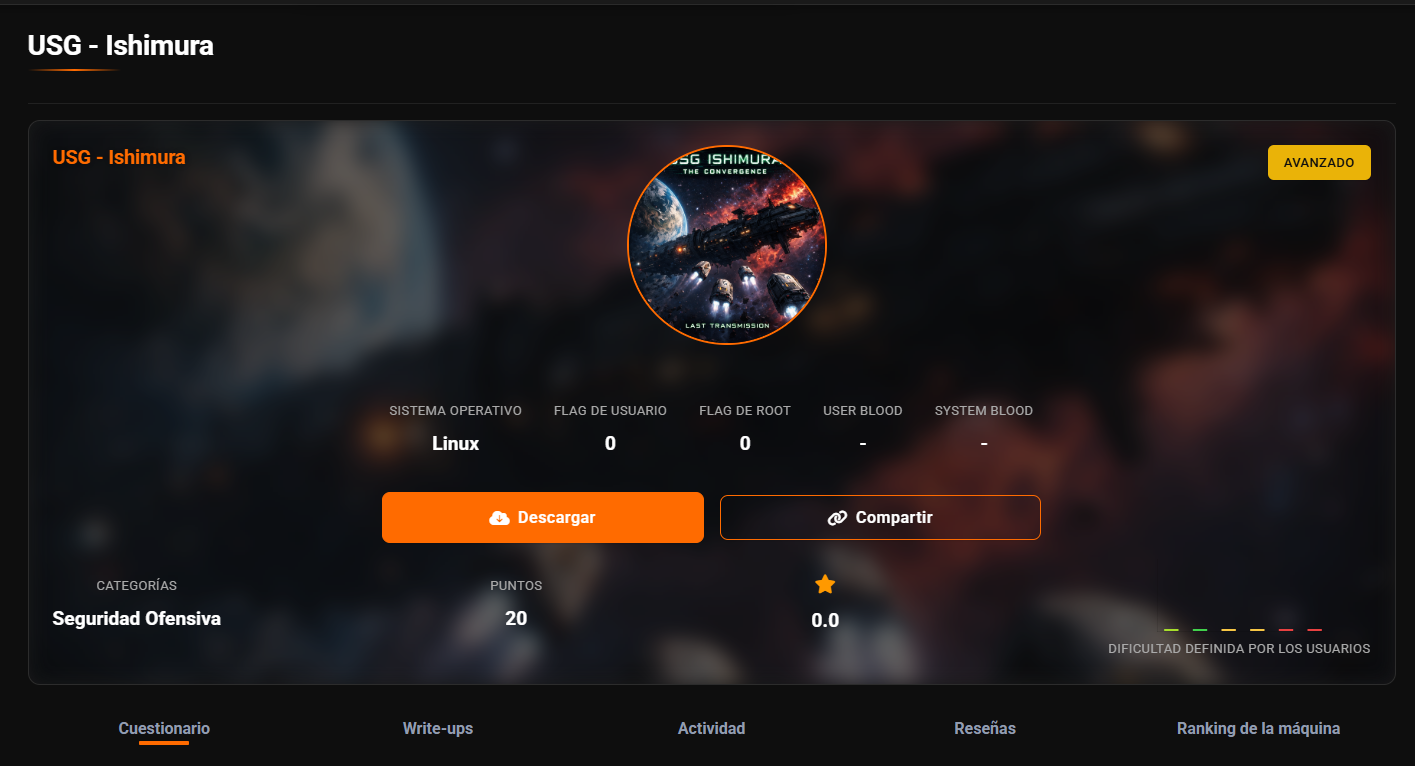
- 💻 Elige una máquina vulnerable según tu nivel y descárgala.
- 📦 Descomprime el archivo e impórtalo en VirtualBox o VMware (recomendamos VirtualBox para evitar posibles problemas de compatibilidad).
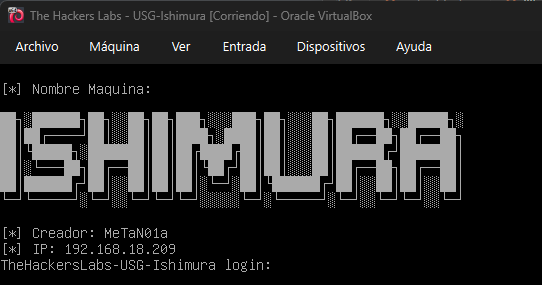
- ▶️ Inicia la máquina virtual. Al arrancar obtendrá automáticamente una dirección IP dentro de la red del laboratorio. No es necesario iniciar sesión ni introducir credenciales.
- 🗺️ Desde tu máquina atacante (por ejemplo, Kali Linux), sigue las fases habituales:
- Reconocimiento
- Explotación
- Post-explotación
- 🧑💻 Encuentra e introduce las flags (banderas) y valídalas en la plataforma:
/home/usuario/user.txt/root/root.txt
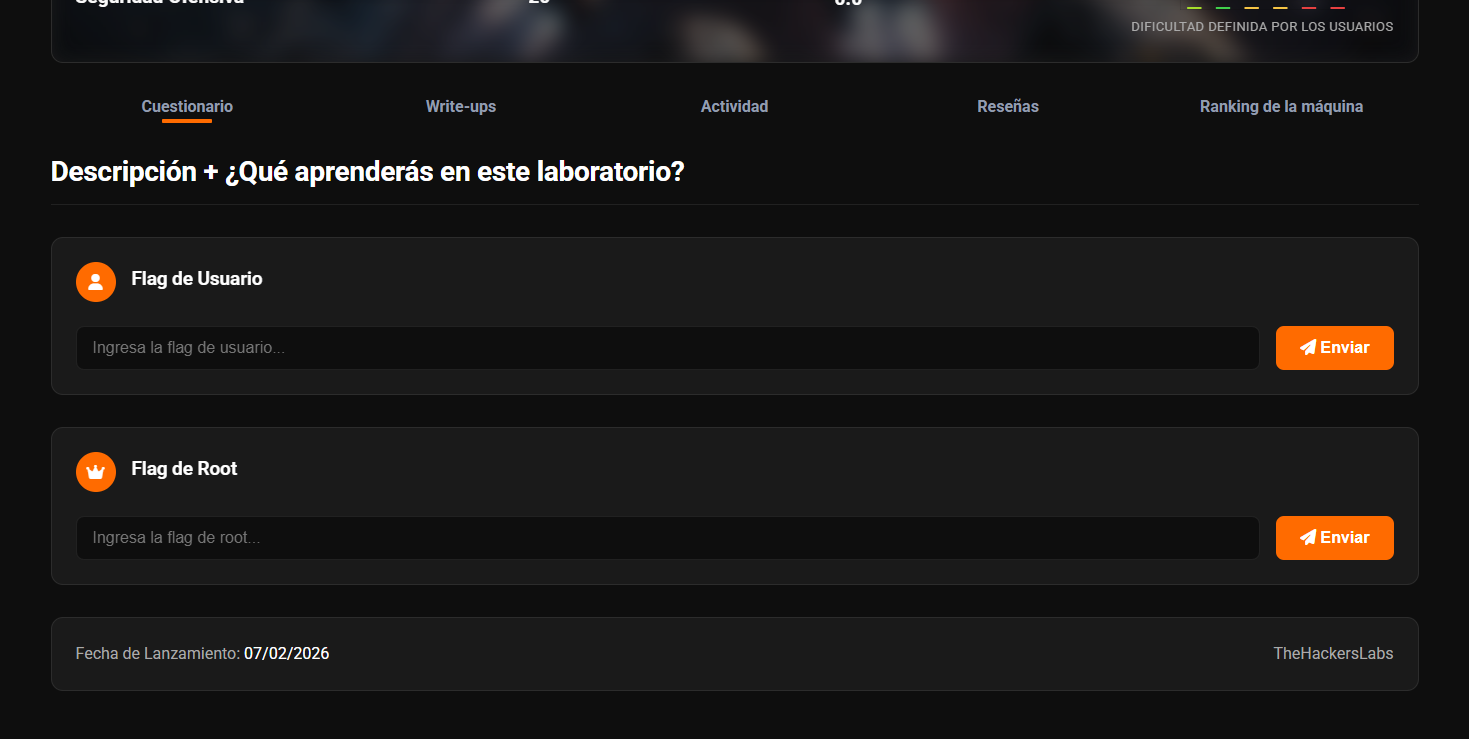
- 🏆 Consulta tu posición en el ranking y continúa avanzando hacia nuevos desafíos.
🖥️ Cómo desplegar un CTF en tu ordenador (máquinas descargables)
💢 Introducción a los CTFs 💢
Los CTFs (Capture The Flag) son entornos virtuales diseñados con máquinas vulnerables, cuyo propósito es que puedas identificar y explotar fallos de seguridad en un entorno seguro y controlado. Estos laboratorios te permiten practicar tus habilidades sin riesgos legales, ya que están creados específicamente para el aprendizaje de la ciberseguridad.
A medida que adquieras conocimientos teóricos, es fundamental que los pongas en práctica. Los CTFs te ofrecen esta oportunidad en un entorno controlado. Además, suelen incluir Write Ups, que son guías o soluciones detalladas de cómo resolver cada desafío. Estos recursos son muy útiles si te quedas atascado, ya que te permiten aprender las técnicas de reconocimiento y explotación utilizadas para encontrar las vulnerabilidades.
💢 Cómo utilizar las máquinas vulnerables 💢
- 📥 Descarga las máquinas vulnerables (desde el Vault o el Excel).
- 💿 Cárgalas en VirtualBox o VMware.
- ▶️ Arráncalas: al iniciar, la máquina tendrá una dirección IP en tu red lab.
- 🗺️ Desde tu máquina atacante (p. ej., Kali Linux), realiza reconocimiento → explotación → post-explotación para encontrar las flags (banderas).
- 🏁 Valida la flag en la plataforma para registrar tu progreso.
📸 Guía visual paso a paso

1. Explora las categorías y elige la que más te interese. 
2. Abre una máquina según tu nivel y pulsa Descargar. 
3. Importa la máquina y arráncala. Al iniciar muestra su dirección IP; no hace falta iniciar sesión. 
4. Cuando encuentres las flags, introdúcelas en la ficha de la máquina para registrar tu progreso. 💡 ¿Cómo sé la IP de la máquina? Si la máquina no muestra su IP al arrancar, desde tu Kali ejecutasudo arp-scan -losudo nmap -sn 192.168.1.0/24(cambia el rango por el de tu red) y busca el equipo nuevo que aparece al encenderla.📦 Cómo importar la máquina
- 🟦 VirtualBox: Archivo → Importar servicio virtualizado… y elige el
.ova. Pulsa Importar y espera a que termine. - 🟧 VMware: File → Open… y selecciona el
.ova. - ⚠️ No cambies la configuración de disco ni intentes montarla para «mirar» dentro: la máquina está pensada para atacarse desde fuera.
💢 Configuración de red recomendada 💢
- ✅ Modo puente (Bridge) para que la atacante y la vulnerable estén en la misma red y se comuniquen entre sí.
- 🔒 Alternativa: Red interna / NAT compartiendo la misma interfaz de red, asegurando que ambas máquinas se vean y comuniquen.
- 🧩 Elige el modo que mejor se ajuste a tu entorno (aislado vs. conectado), siempre priorizando la seguridad.
🔧 ¿No se ven las máquinas? Comprueba que las dos están en el mismo modo de red y que tu atacante tiene IP en el mismo rango. Conping <IP>ynmap -p- <IP>confirmas que hay conectividad. Si usas Bridge y tu router aísla los dispositivos, prueba con «Red NAT» o «Red interna» en ambas.🏁 Cómo validar y qué hacer si te atascas
- Cada máquina tiene una flag de usuario (
user.txt) y otra de root (root.txt), o un cuestionario con preguntas. Entra en la ficha de la máquina en la plataforma e introduce las respuestas. - Cuando completes la máquina podrás ver los write-ups y publicar el tuyo.
- ¿Atascad@? Pregunta en nuestro Discord, describiendo lo que ya has probado y sin pedir la solución directa.
🌐 Cómo usar los challenges que se despliegan en el navegador
Los challenges (Owasp Labs) son laboratorios que se despliegan solos en tu navegador: no tienes que descargar nada, ni instalar máquinas virtuales ni configurar redes. Es la forma más rápida de practicar una técnica concreta.
- Entra en Owasp Labs y elige una categoría (XSS, SQLi, SSRF, IDOR, JWT…).
- Dentro verás los retos de esa técnica, con su dificultad (Principiante, Avanzado, Profesional, Experto). Usa el filtro de dificultad para encontrar el tuyo.
- Abre el reto y pulsa el botón para iniciar el laboratorio. En unos segundos se crea un entorno privado solo para ti con su propia dirección web.
- Ataca la aplicación desde tu navegador (y tus herramientas, como Burp Suite) hasta encontrar las flags.
- Introduce las flags o responde el cuestionario del reto en la plataforma para registrar tu progreso.
⏱️ Tiempo y límites
- Cada laboratorio dura 40 minutos. Antes de que termine puedes pulsar «+ tiempo» para ampliarlo 20 minutos más, hasta 2 veces.
- Solo puedes tener un laboratorio activo a la vez. Si quieres abrir otro, detén primero el actual. Mientras haya uno activo verás un aviso de «Laboratorio Activo» en la cabecera.
- Cuando se acaba el tiempo, el laboratorio se apaga. Puedes volver a iniciarlo cuando quieras.
👑 ¿Es gratis?
Los CTFs descargables son siempre gratis. Los laboratorios desplegables de Owasp Labs requieren membresía VIP, salvo los que estén marcados como gratuitos. Mira el apartado de VIP más abajo para ver cómo conseguirla (¡incluso gratis!).
💡 Consejo: usa los challenges para reforzar una técnica concreta y las rutas de aprendizaje para saber en qué orden practicarlas.🎓 Certificado de finalización (CTFs y challenges)
Cada vez que completas una máquina CTF o un challenge, puedes descargar tu certificado de finalización oficial de The Hackers Labs, con tu nombre de usuario, el laboratorio, la fecha, el nivel y la categoría.
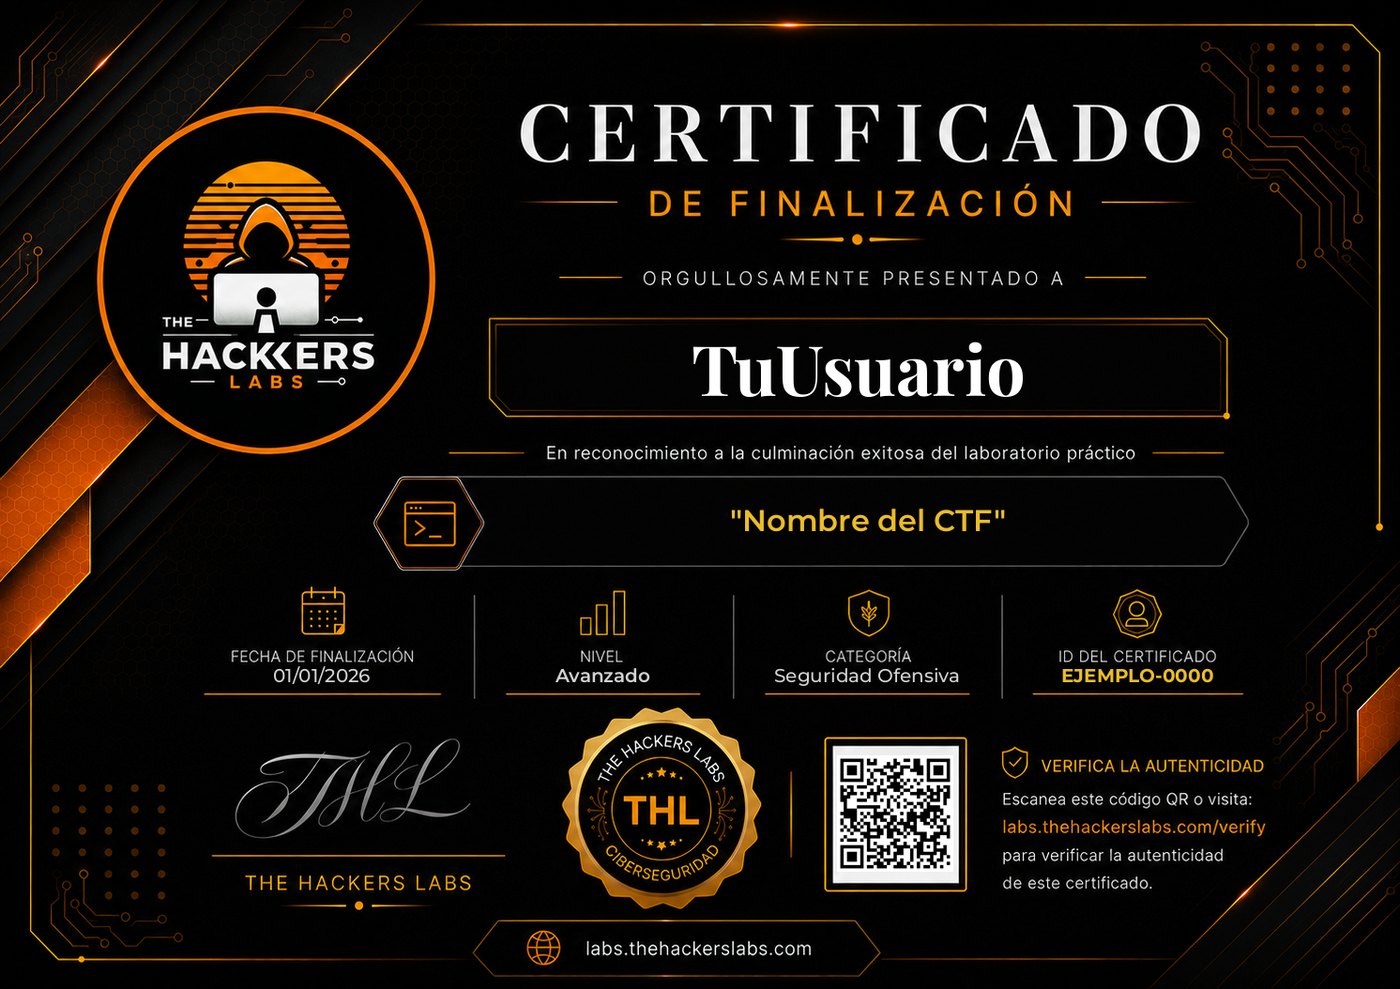
Ejemplo de certificado (los datos son ficticios). ✅ Cuándo se consigue
- En las máquinas con flags: al validar las dos flags (usuario y root).
- En las máquinas y challenges con cuestionario: al responder correctamente todas las preguntas.
📥 Cómo descargarlo
- Completa el laboratorio e introduce tus respuestas en su ficha.
- Al terminar aparece el botón «Descargar Certificado» en la propia página del laboratorio.
- Se descarga como una imagen PNG que puedes compartir en LinkedIn, tu CV o tus redes. Puedes volver a la ficha de la máquina cuando quieras para descargarlo de nuevo.
🔍 Verificación
Cada certificado lleva un ID único y un código QR. Cualquiera puede comprobar que es auténtico escaneándolo o introduciendo el ID en labs.thehackerslabs.com/verify.
Además, los certificados que consigas aparecen en la pestaña «Certificados» de tu perfil público.
🧭 Nuestras rutas de aprendizaje para certificaciones
Las rutas de aprendizaje son caminos ordenados para preparar certificaciones. Cada ruta combina máquinas, retos CTF y cursos de la Academy seleccionados para cubrir los temas del examen, de lo más básico a lo más avanzado.
📚 Rutas disponibles
eJPT, eMAPT, eWPTX, eCPPT (INE) · BSCP (PortSwigger) · OSCP (OffSec) · PNPT (TCM Security) · CPTS y CWES (Hack The Box).
🧭 Cómo usarlas
- Entra en Rutas de aprendizaje (también desde el menú lateral o la tarjeta de tu panel de control).
- Elige la certificación que te interesa. Verás su nivel, cuántos laboratorios y cursos incluye y tu porcentaje de progreso.
- Dentro, los contenidos están agrupados en bloques (por ejemplo: enumeración, escalada de privilegios, Active Directory, reporting). Sigue el orden propuesto.
- Pulsa «Continúa donde lo dejaste» para ir directo al siguiente laboratorio pendiente.
✅ Tu progreso
- Cuando completas una máquina o un reto en la plataforma, se marca solo en la ruta. No tienes que hacer nada.
- Los cursos se abren en la Academy, donde también ves la misma ruta con tu avance en cada curso.
- Algunos laboratorios llevan la etiqueta VIP, y los que aún no están disponibles aparecen como «Próximamente».
⚠️ Importante: las rutas son una guía de estudio basada en los temas de cada examen; no sustituyen a la documentación oficial ni garantizan aprobar la certificación.👑 Cómo conseguir el VIP (o conseguirlo gratis)
La membresía VIP te da acceso a los laboratorios desplegables de Owasp Labs, el badge VIP en tu perfil y soporte prioritario.
🆓 Lo que siempre es gratis: todos los laboratorios CTF de Laboratorios siguen y seguirán siendo gratuitos para la comunidad. La membresía solo afecta a los laboratorios de Owasp Labs.💳 Cómo conseguir el VIP
- Entra en Membresía VIP.
- Elige el plan que prefieras (hay opciones con ahorro si pagas por más tiempo).
- Completa el pago seguro. La membresía se activa y verás la fecha hasta la que está activa. Tus facturas están en «Ver facturas».
🎁 Cómo conseguirlo GRATIS
- 🎓 Siendo suscriptor de la Academy: la membresía VIP está incluida gratis con tu suscripción a la Academy.
- 🛠️ Siendo creador: si creas 1 CTF o 3 laboratorios OWASP en un mes, tienes el VIP gratis ese mes. ¡Y se repite cada mes que lo vuelvas a hacer! Mira cómo enviarnos tu máquina en el siguiente apartado.
✉️ Cómo enviarnos una máquina
¿Tienes una VM, un CTF o un laboratorio OWASP propio y te gustaría publicarlo en The Hackers Labs? Estos son los pasos y requisitos (todos los detalles en Enviar nueva máquina):
- 📄 Rellena la plantilla de The Hackers Labs (la descargas desde esa página) y envíala junto a la máquina.
- 💿 Usa nuestras bases: en Linux, la base limpia que ofrecemos (credenciales
root:12345); en Windows, la versión que quieras con su licencia; para labs OWASP, solo las bases del repositorio oficial. - 🔐 Cifra el disco y bloquea el GRUB para evitar trampas.
- 📦 Exporta en formato .OVA (puedes incluir varias si hace falta) y comprueba que funciona en VirtualBox.
- 🚩 Coloca las flags en
/home/usuario/user.txty/root/root.txt. - 📨 Escríbenos a [email protected] con el asunto «Nueva Máquina - [Nombre de tu Máquina]», adjuntando la plantilla y el enlace de descarga.
📋 Reglas importantes
- Sin interfaz gráfica, salvo que sea estrictamente necesaria (consúltanos antes).
- Si requiere fuerza bruta, la contraseña debe estar en las primeras 5.000 líneas de
rockyou.txt. - Elimina el historial (
.bash_history) salvo que sea necesario para resolverla. - Si usa dominio, debe ser con el TLD
.thl. La máquina se publica en exclusiva en nuestra plataforma.
🎓 Y a cambio…
Todas las máquinas aceptadas reciben un Certificado de Agradecimiento Oficial y, además, te dan derecho a tener el VIP gratis el mes en que las publiques. 🚀
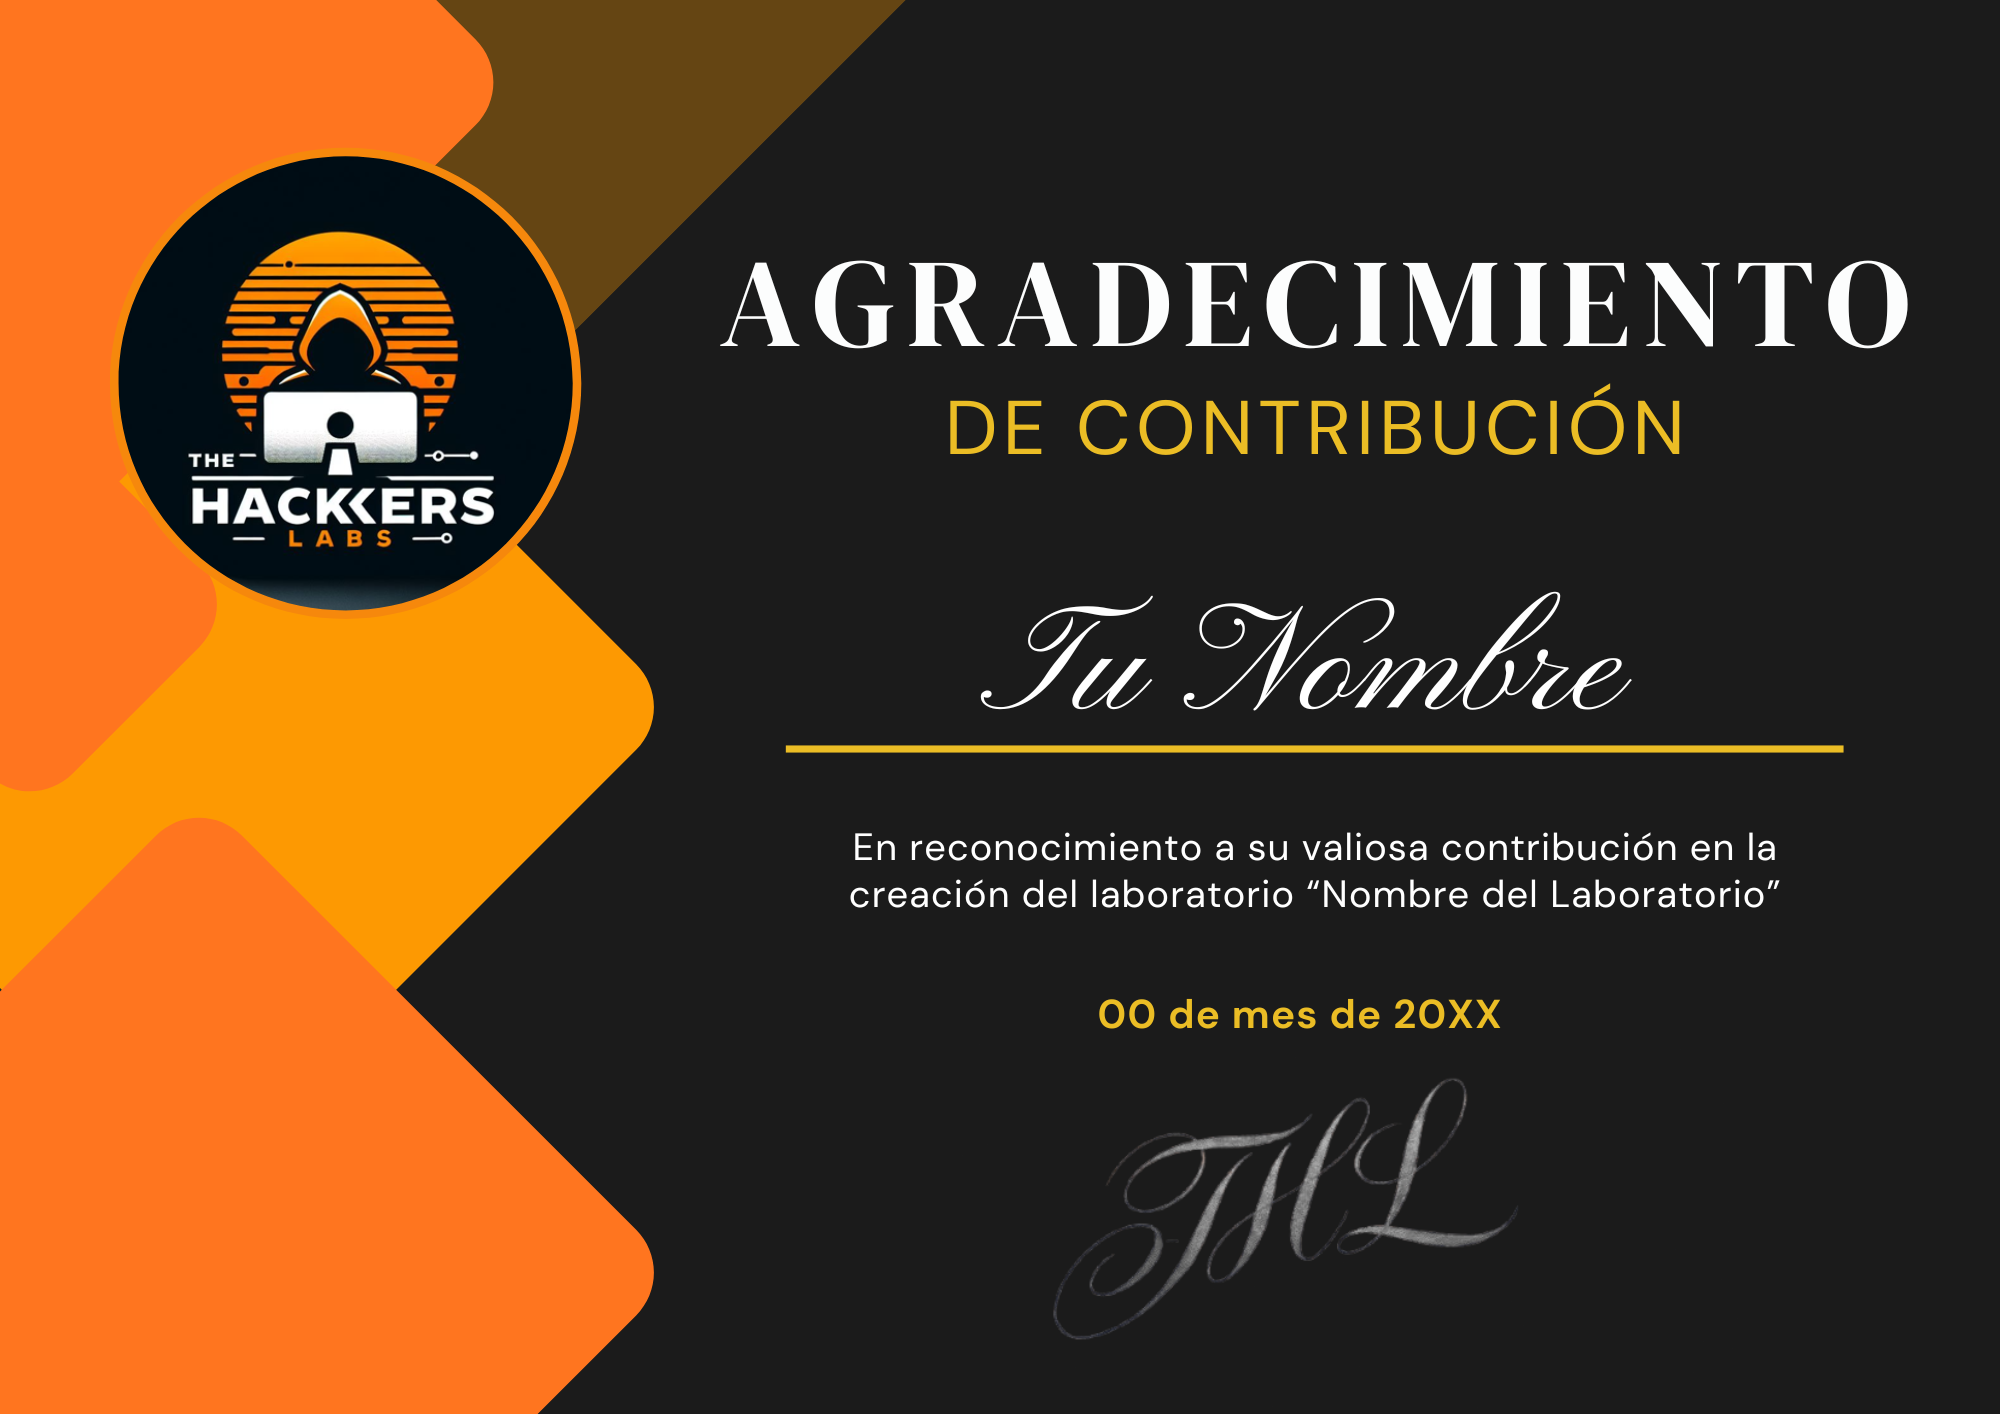
Así es el Certificado de Agradecimiento Oficial que recibes. 📬 Newsletter: entérate de todo antes que nadie
Nuestra newsletter es la forma más directa de enterarte de todo lo que pasa en The Hackers Labs. Cada envío es práctico y sin relleno, y es 100% gratis.
📥 Qué recibirás
- 📝 Writeups de máquinas y retos, paso a paso.
- 🚀 Avisos de nuevas máquinas y CTFs en cuanto se publican.
- 🛠️ Herramientas y recursos útiles, explicados para que les saques partido.
- 🤝 Novedades de la plataforma, eventos y todo lo que se mueve en la comunidad.
✅ Cómo suscribirte
- Entra en newsletter.thehackerslabs.com.
- Escribe tu correo, acepta la política de privacidad y pulsa Suscribirte.
- Confirma tu correo: te llegará un mensaje a la bandeja de entrada (mira también en spam). Hasta que no lo confirmes no recibirás las ediciones.
🔕 ¿Y si no te aporta? Puedes darte de baja con un clic desde cualquiera de los correos, sin ningún compromiso.🔗 Enlaces oficiales rápidos
🧭 Plataforma: https://labs.thehackerslabs.com/ — Entra, practica en la plataforma con nuestros laboratorios, aprende técnicas y consulta los write-ups oficiales en el blog.
🧩 Vault: https://vault.thehackerslabs.com/ — Si no sabes por qué laboratorio empezar o quieres encontrar un reto para practicar una técnica concreta (o te estás preparando para una certificación), utiliza el Vault: es la versión web y gráfica del Excel de laboratorios.
📊 Excel de laboratorios (completo): https://docs.google.com/spreadsheets/d/1lt81_6Uor1v6O7vvnafnYm8mciINVIspiLYiDbnDOD8/edit?gid=0gid=0 — Lista detallada y filtrable por certificación, dificultad, sistema y técnicas.
📰 Blog / Write-Ups: https://blog.thehackerslabs.com/ — Tutoriales, guías y write-ups oficiales para acompañar tu aprendizaje.
📬 Newsletter: https://newsletter.thehackerslabs.com/ — Writeups, nuevas máquinas y retos, herramientas y novedades directamente en tu correo. 100% gratis.
🛒 Tienda / Apóyanos: https://shop.thehackerslabs.com/ — Si quieres apoyarnos o invitarnos a un café, pásate por la tienda o por nuestra página de Ko-fi: https://ko-fi.com/thehackerslabs
🌍 Nuestras redes sociales oficiales
- 🐦 X (Twitter): https://x.com/thehackerslabs
- 💬 Discord: https://discord.gg/SwvhMsyCWZ
- 💼 LinkedIn: https://www.linkedin.com/company/the-hackers-labs
- 📢 Telegram: https://t.me/TheHackersLabs
- 📸 Instagram: https://www.instagram.com/thehackerslabs/
- 👾 Reddit: https://www.reddit.com/r/TheHackersLabs/
- 💚 WhatsApp Channel: https://whatsapp.com/channel/0029VbAw1pl7j6fytFYpDe2Q
- ▶️ YouTube: https://www.youtube.com/@TheHackersLabs
🤝 Nuestra comunidad
Únete a nuestra comunidad oficial y conéctate con otros entusiastas, profesionales y expertos en ciberseguridad:
- 💬 Discord: https://discord.gg/SwvhMsyCWZ
- 📢 Telegram: https://t.me/TheHackersLabs
The Hackers Labs — Aprende, practica y comparte. 🚀
“El mejor hacker no es el que más vulnerabilidades encuentra, sino el que más aprende de cada una.” - 💻 Elige una máquina vulnerable según tu nivel y descárgala.